手機(jī)云 網(wǎng)絡(luò)與信息安全軟件開(kāi)發(fā)的新前沿
隨著移動(dòng)互聯(lián)網(wǎng)的飛速發(fā)展,手機(jī)已經(jīng)從簡(jiǎn)單的通訊工具演變?yōu)榧ぷ鳌蕵?lè)、社交、金融支付于一體的智能終端。海量個(gè)人數(shù)據(jù)和關(guān)鍵業(yè)務(wù)信息正源源不斷地流向云端,手機(jī)云服務(wù)因此應(yīng)運(yùn)而生并迅速普及。便捷性背后潛藏著嚴(yán)峻的安全挑戰(zhàn),這使得針對(duì)手機(jī)云的網(wǎng)絡(luò)與信息安全軟件開(kāi)發(fā)成為了技術(shù)領(lǐng)域的關(guān)鍵戰(zhàn)場(chǎng)和巨大機(jī)遇。
一、手機(jī)云時(shí)代的安全挑戰(zhàn)
手機(jī)云服務(wù)通常涉及數(shù)據(jù)在個(gè)人設(shè)備、傳輸網(wǎng)絡(luò)和云端服務(wù)器之間的持續(xù)流動(dòng),其安全鏈條長(zhǎng)且復(fù)雜。主要挑戰(zhàn)包括:
- 數(shù)據(jù)泄露風(fēng)險(xiǎn):云端集中存儲(chǔ)的敏感數(shù)據(jù)(如通訊錄、照片、文檔、健康信息)成為黑客攻擊的高價(jià)值目標(biāo)。
- 傳輸過(guò)程竊聽(tīng)與篡改:數(shù)據(jù)在移動(dòng)網(wǎng)絡(luò)與互聯(lián)網(wǎng)中傳輸時(shí),可能遭遇中間人攻擊。
- 身份認(rèn)證與訪問(wèn)控制漏洞:弱密碼、憑證丟失或不當(dāng)?shù)臋?quán)限管理可能導(dǎo)致未授權(quán)訪問(wèn)。
- 終端設(shè)備自身風(fēng)險(xiǎn):手機(jī)丟失、被盜,或安裝惡意應(yīng)用,都可能成為云數(shù)據(jù)泄露的入口。
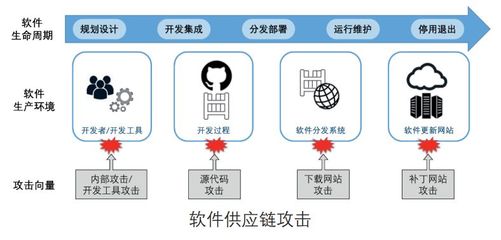
- 云服務(wù)提供商的安全合規(guī)性:用戶依賴服務(wù)商的安全能力與合規(guī)承諾,但其內(nèi)部風(fēng)險(xiǎn)或供應(yīng)鏈攻擊不容忽視。
二、信息安全軟件開(kāi)發(fā)的核心方向
為應(yīng)對(duì)上述挑戰(zhàn),面向手機(jī)云的安全軟件開(kāi)發(fā)需聚焦以下幾個(gè)核心方向:
1. 端到端加密(E2EE)技術(shù):
這是保障數(shù)據(jù)隱私的基石。優(yōu)秀的軟件應(yīng)在數(shù)據(jù)離開(kāi)用戶手機(jī)前就完成加密,且僅由接收方(或用戶本人)的密鑰解密,確保云服務(wù)商也無(wú)法窺探數(shù)據(jù)內(nèi)容。開(kāi)發(fā)重點(diǎn)在于高效的加密算法實(shí)現(xiàn)、密鑰的安全管理與分發(fā)機(jī)制。
2. 零信任安全架構(gòu)的應(yīng)用:
摒棄傳統(tǒng)的“內(nèi)網(wǎng)即可信”模型,對(duì)每次訪問(wèn)請(qǐng)求都進(jìn)行嚴(yán)格驗(yàn)證。軟件開(kāi)發(fā)需集成持續(xù)的身份認(rèn)證(如多因素認(rèn)證MFA)、設(shè)備健康狀態(tài)檢查以及最小權(quán)限訪問(wèn)控制策略,無(wú)論請(qǐng)求來(lái)自何處。
3. 隱私增強(qiáng)計(jì)算技術(shù):
在數(shù)據(jù)可用不可見(jiàn)的方向上探索,如同態(tài)加密、安全多方計(jì)算等。這使得數(shù)據(jù)可以在加密狀態(tài)下被處理和分析(如云端的照片分類或健康數(shù)據(jù)分析),無(wú)需解密,從根源上降低泄露風(fēng)險(xiǎn)。
4. 威脅檢測(cè)與響應(yīng):
開(kāi)發(fā)能夠部署在云端和終端側(cè)的智能檢測(cè)系統(tǒng)。利用機(jī)器學(xué)習(xí)和行為分析,實(shí)時(shí)監(jiān)控異常訪問(wèn)模式、惡意軟件活動(dòng),并實(shí)現(xiàn)自動(dòng)化告警與響應(yīng),如強(qiáng)制登出、隔離受感染設(shè)備等。
5. 用戶友好的安全體驗(yàn)設(shè)計(jì):
安全不應(yīng)以犧牲便捷為代價(jià)。開(kāi)發(fā)需注重簡(jiǎn)化復(fù)雜的加密設(shè)置、提供清晰透明的隱私控制面板、設(shè)計(jì)無(wú)縫的多因素認(rèn)證流程,讓安全措施易于被普通用戶理解和接受。
三、開(kāi)發(fā)實(shí)踐的關(guān)鍵考量
- 全生命周期安全:將安全融入軟件開(kāi)發(fā)生命周期(Secure SDLC),從需求設(shè)計(jì)、編碼、測(cè)試到部署運(yùn)維,每個(gè)階段都進(jìn)行安全評(píng)估與滲透測(cè)試。
- 合規(guī)性驅(qū)動(dòng):緊密跟隨全球數(shù)據(jù)保護(hù)法規(guī)(如GDPR、中國(guó)的《個(gè)人信息保護(hù)法》),在軟件開(kāi)發(fā)中內(nèi)建合規(guī)性功能,如數(shù)據(jù)可移植性、被遺忘權(quán)的實(shí)現(xiàn)。
- 開(kāi)源與標(biāo)準(zhǔn)化:積極采用和貢獻(xiàn)于經(jīng)過(guò)實(shí)戰(zhàn)檢驗(yàn)的開(kāi)源安全組件(如加密庫(kù)),并遵循行業(yè)安全協(xié)議標(biāo)準(zhǔn),避免重復(fù)造輪子和引入未知風(fēng)險(xiǎn)。
- 云原生安全思維:充分利用云平臺(tái)提供的原生安全服務(wù)(如密鑰管理、身份與訪問(wèn)管理IAM),構(gòu)建輕量化、彈性擴(kuò)展的安全應(yīng)用。
四、未來(lái)展望
手機(jī)云安全軟件的發(fā)展將更加智能化、無(wú)形化。人工智能將更深度地用于預(yù)測(cè)性威脅狩獵;區(qū)塊鏈技術(shù)可能為身份管理和訪問(wèn)日志提供不可篡改的審計(jì)追蹤;而硬件級(jí)的安全能力(如可信執(zhí)行環(huán)境TEE)將與軟件更緊密地結(jié)合,構(gòu)建更深層的防御體系。
在手機(jī)云的時(shí)代,網(wǎng)絡(luò)與信息安全軟件開(kāi)發(fā)已不再是附加功能,而是服務(wù)的核心價(jià)值與信任支柱。它要求開(kāi)發(fā)者不僅是編碼專家,更需是安全布道者和隱私守護(hù)者,在技術(shù)創(chuàng)新與用戶體驗(yàn)之間找到精妙平衡,共同構(gòu)筑一個(gè)既強(qiáng)大又令人放心的移動(dòng)數(shù)字世界。
如若轉(zhuǎn)載,請(qǐng)注明出處:http://www.tjbhy.cn/product/52.html
更新時(shí)間:2026-11-03 13:34:42